
 TixFin
API-Authentifizierung
Ihre API-Anfragen absichern
So authentifizieren Sie Ihre Anfragen an die Partner-API sicher.
Authentifizierungsverfahren
Die Partner-API nutzt API-Schlüssel im Format prefix.secret. Jeder
Schlüssel gilt für ein Projekt und für eine oder mehrere Endpunktgruppen
(events.read, ticket_catalog.read, tickets.read, orders.read). Eine
Anfrage gelingt nur, wenn der Schlüssel die Gruppe des Endpunkts trägt und
das Projekt diese Gruppe aktiviert hat. Schalten Sie eine Gruppe ab, verlieren
also alle Schlüssel den Zugriff darauf, ohne dass Sie einen widerrufen müssen.
Das Präfix ist öffentlich und kennzeichnet den Schlüssel in Logs und im Zugriffsprotokoll; das Geheimnis wird nur als Hash mit geheimem Schlüssel (HMAC) gespeichert und lässt sich nicht wiederherstellen.
Senden Sie den Schlüssel in einem der beiden Header:
GET /api/partner/projects/{projectId}/events
Host: beta-rest-api.tixfin.com
X-API-Key: YOUR_API_KEY
oder als Bearer-Token:
GET /api/partner/projects/{projectId}/events
Host: beta-rest-api.tixfin.com
Authorization: Bearer YOUR_API_KEYDie Partner-API hat keinen getrennten Test- und Live-Modus – ein Schlüssel gilt für genau ein Projekt und nur für die Endpunktgruppen, die Sie ihm geben.
API-Schlüssel erhalten
- Melden Sie sich mit Zwei-Faktor-Authentifizierung bei beta.tixfin.com an
- Wählen Sie das Projekt und öffnen Sie das Kontomenü → Konto → Integrationen (unter Abrechnung)
- Aktivieren Sie die Endpunktgruppen, die dieses Projekt freigeben soll
- Klicken Sie auf API-Schlüssel erstellen und füllen Sie Name des Schlüssels aus
- Wählen Sie die Gruppen unter Erlaubte Endpunktgruppen
- Kopieren Sie den API-Schlüssel im Klartext und speichern Sie ihn sicher (er wird nur einmal angezeigt!)
Sie brauchen Zugriff auf die Projekteinstellungen. Jede Änderung auf dieser Seite fragt Ihren zweiten Faktor ab, sofern Sie ihn nicht in den letzten zehn Minuten bestätigt haben.
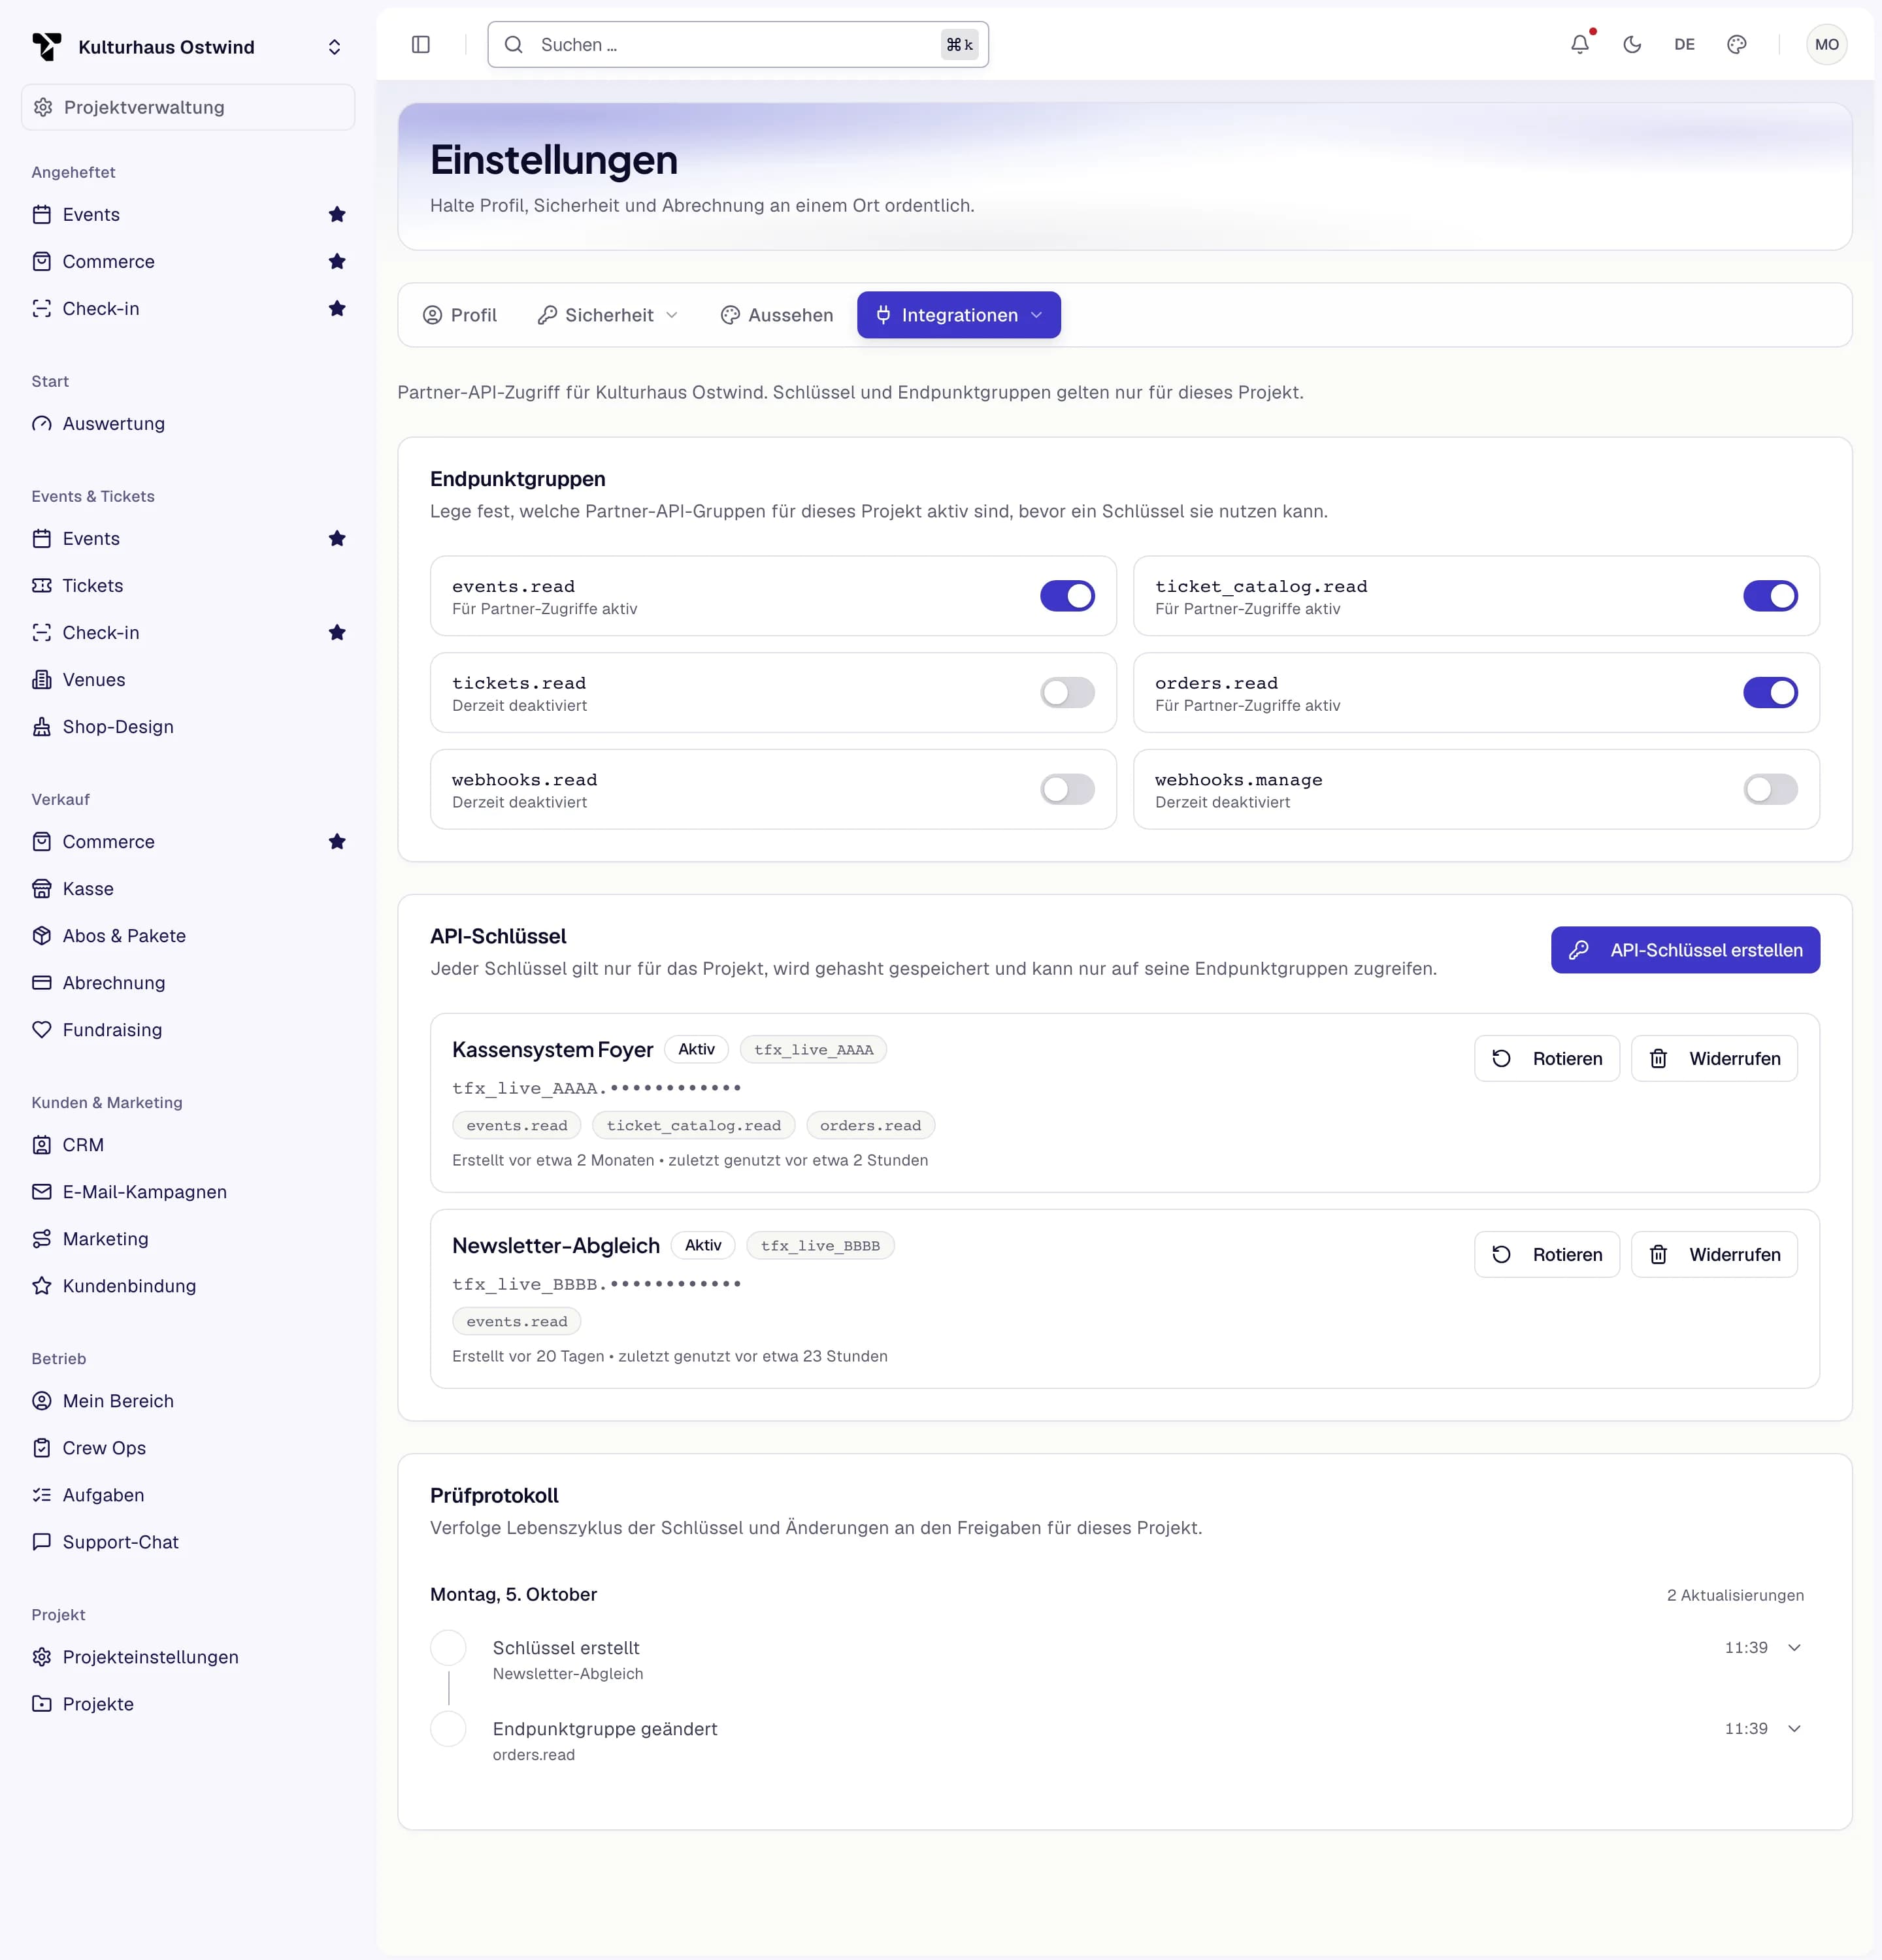
- Integrationen
- Endpunktgruppen
- API-Schlüssel erstellen
- Schlüssel rotieren oder widerrufen
Code-Beispiele
npm install @tixfin/partner-api-clientimport { TixfinPartnerClient } from "@tixfin/partner-api-client";
const client = new TixfinPartnerClient({
projectId: process.env.TIXFIN_PROJECT_ID,
apiKey: process.env.TIXFIN_PARTNER_API_KEY,
baseUrl: "https://beta-rest-api.tixfin.com",
});
const events = await client.listEvents();
console.log(events.items);pip install tixfin-partner-apiimport os
from tixfin_partner_api import TixfinPartnerClient
client = TixfinPartnerClient(
project_id=os.environ["TIXFIN_PROJECT_ID"],
api_key=os.environ["TIXFIN_PARTNER_API_KEY"],
base_url="https://beta-rest-api.tixfin.com",
)
events = client.list_events()
print(events.items)curl "https://beta-rest-api.tixfin.com/api/partner/projects/$TIXFIN_PROJECT_ID/events" \
-H "X-API-Key: $TIXFIN_PARTNER_API_KEY"Die vollständige Client-Referenz finden Sie in der SDK-Anleitung. Sie können die REST-API aber auch mit jedem HTTP-Client direkt aufrufen.
Fehlerbehandlung
Häufige Authentifizierungsfehler
| Code | detail | Lösung |
|---|---|---|
| 401 | An API key is required. | Den Header X-API-Key oder Authorization: Bearer mitsenden |
| 401 | Invalid API key. | Der Schlüssel ist fehlerhaft, widerrufen, rotiert, abgelaufen oder hat nie existiert. Die Antwort sagt nicht, was davon zutrifft |
| 403 | This API key is not issued for that project. | Die projectId aufrufen, für die der Schlüssel erstellt wurde |
| 403 | This API key does not carry the … endpoint group. | Einen Schlüssel mit dieser Gruppe erstellen oder verwenden |
| 403 | The … endpoint group is disabled for this project. | Die Gruppe unter Endpunktgruppen aktivieren |
| 429 | Partner API rate limit exceeded. / API key rate limit exceeded. | Die Sekunden aus Retry-After abwarten (Grenzen siehe unten) |
Fehlerantwort
{
  "title": "Unauthorized",
  "status": 401,
  "detail": "Invalid API key.",
  "timestamp": "2026-10-25T09:30:00.000000000Z"
}
Sicherheitsempfehlungen
✅ So ist es richtig
Sicher speichern
# Umgebungsvariablen (empfohlen)
export TIXFIN_PARTNER_API_KEY="YOUR_API_KEY"
Eng zuschneiden
- Nur die Endpunktgruppen (
events.read,tickets.readusw.) vergeben, die ein Schlüssel wirklich braucht - Pro Integration einen eigenen Schlüssel erstellen, statt einen breit zu teilen
Regelmäßig rotieren
- Schlüssel regelmäßig unter Konto → Integrationen rotieren. Beim Rotieren behält der Schlüssel Namen und Gruppen und erhält ein neues Präfix und Geheimnis; der alte Schlüssel funktioniert sofort nicht mehr
- Schlüssel widerrufen, die Sie nicht mehr nutzen
Nur HTTPS
- Schlüssel nie über HTTP senden
- Immer
https://beta-rest-api.tixfin.comverwenden
❌ So nicht
Nie in Git einchecken
// ❌ FALSCH
const apiKey = "YOUR_API_KEY";

// ✅ RICHTIG
const apiKey = process.env.TIXFIN_PARTNER_API_KEY;
Nie clientseitig verwenden
<!-- ❌ FALSCH – der API-Schlüssel ist für Nutzer sichtbar -->
<script>
  const apiKey = "YOUR_API_KEY";
</script>
Die Partner-API ist schreibgeschützt, aber ein geleakter Schlüssel legt trotzdem Ihre Event-, Ticket- und Bestelldaten offen – behandeln Sie ihn wie jedes andere Geheimnis.
Ratenbegrenzung
| Bereich | Dauerrate | Spitze |
|---|---|---|
| Pro API-Schlüssel | 10 Anfragen/Sekunde (600/Minute) | 60 |
| Pro IP-Adresse | 5 Anfragen/Sekunde (300/Minute) | 30 |
Wer eine davon überschreitet, erhält 429 mit einem Retry-After-Header in Sekunden.
Brauchen Sie Hilfe?
Authentifizierung schlägt fehl?
- Prüfen Sie, ob der Schlüssel stimmt (frisch einfügen, ohne Leerzeichen davor oder danach)
- Prüfen Sie, ob Sie die richtige
projectIdaufrufen - Prüfen Sie, ob der Schlüssel widerrufen oder rotiert wurde
- Prüfen Sie, ob der Schlüssel die aufgerufene Endpunktgruppe trägt und ob die Gruppe für das Projekt aktiviert ist
Kommen Sie nicht weiter?
- E-Mail: api@tixfin.com
- Bitte angeben: nur das Präfix Ihres Schlüssels (nie den ganzen Schlüssel), den aufgerufenen Endpunkt, die Fehlermeldung